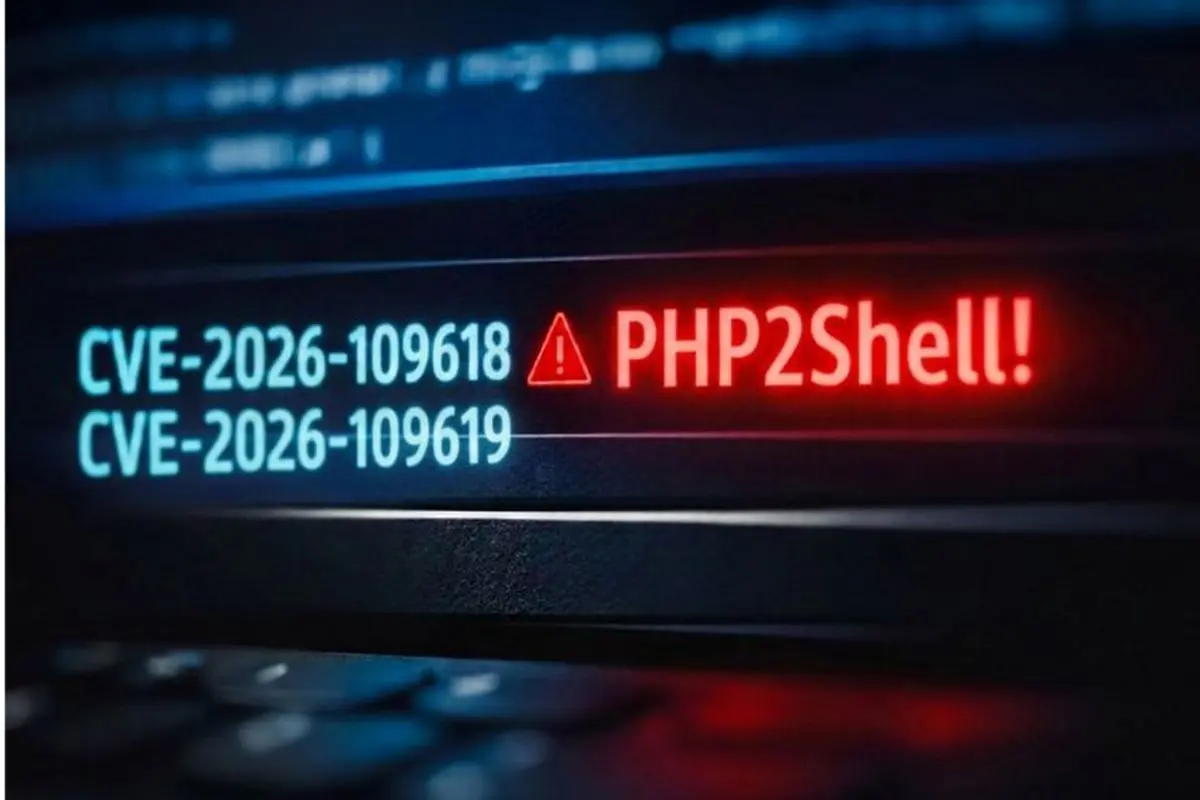
Javas Corner - Dunia internet kembali dihebohkan dengan temuan dua celah keamanan berbahaya yang diberi nama kolektif PHP2Shell. Kerentanan ini ditemukan pada perangkat lunak yang menopang sebagian besar situs web di dunia dan memungkinkan peretas menjalankan kode jahat dari jarak jauh.
PHP sendiri merupakan bahasa pemrograman yang digunakan di jutaan website, mulai dari toko daring, portal berita, hingga layanan pemerintahan. Dengan celah ini, penyerang berpotensi mengambil alih kendali server, mengakses basis data, hingga mencuri data sensitif tanpa harus masuk ke sistem secara sah.
Badan keamanan dari Amerika Serikat, Inggris, Singapura, Australia, Kanada, serta Uni Eropa telah mengeluarkan peringatan resmi. Badan Keamanan Nasional Amerika Serikat bahkan menyarankan agar sistem yang belum diperbarui segera diputus dari jaringan sementara hingga perbaikan dipasang. FBI juga memperingatkan bahwa pelaku kejahatan siber diketahui sudah mulai mencoba mengeksploitasi celah ini sebelum diumumkan secara terbuka.
Menariknya, peran kecerdasan buatan atau AI cukup menonjol dalam penanganan kasus ini. Google menyebut sistem keamanannya menggunakan model AI untuk menemukan, menyelidiki, serta menguji perbaikan celah tersebut. Sementara itu, OpenAI menyatakan tim penelitinya turut membantu mengungkap kelemahan ini dan telah memimpin upaya penyatuan pihak pengembang perangkat lunak, peneliti keamanan, serta penyedia layanan selama dua bulan terakhir sebelum pengumuman resmi.
Penyedia layanan keamanan Cloudflare juga telah menerapkan perlindungan tambahan di jaringannya untuk memblokir permintaan berbahaya yang mengarah ke celah ini. Meski demikian, sejumlah ahli memperingatkan bahwa situs web yang kurang terawat, terutama milik organisasi kecil dengan sumber daya keamanan terbatas, berada pada risiko yang lebih besar.
Tim pengembang PHP telah merilis pembaruan perbaikan. Pemilik situs dan pengelola sistem disarankan segera memeriksa versi PHP yang digunakan dan memastikan sudah diperbarui ke versi terbaru. Jika pembaruan belum dapat dilakukan, membatasi akses masuk ke server dan memantau aktivitas mencurigakan menjadi langkah yang dianjurkan. Untuk sistem yang dianggap sangat penting dan belum siap diperbarui, memutuskan sambungan dari jaringan sementara bisa menjadi pilihan.
Bagi pengguna umum, tetap waspada terhadap pesan penipuan atau phishing yang mungkin memanfaatkan kepanikan seputar insiden ini. Jangan ragu mengubah kata sandi jika layanan yang digunakan memberikan imbauan resmi. Keamanan siber adalah tanggung jawab bersama, dan pembaruan sistem secara berkala menjadi kunci utama dalam menghadapi ancaman yang terus berkembang.
#PHP2Shell #KeamananSiber #CelahKeamanan #Internet #Teknologi #AI #CyberSecurity #BeritaTeknologi #PatchDarurat #JavasCorner