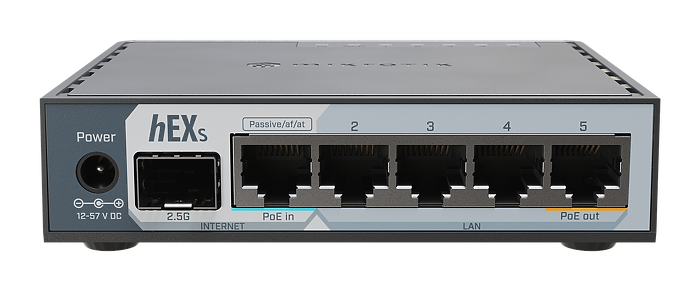
Javas Corner - Sebuah peringatan keamanan serius dikeluarkan oleh CERT Polska pada 5 September 2026 terkait serangan siber yang menargetkan router MikroTik. Para penyerang dilaporkan berhasil membajak perangkat dengan layanan akses jarak jauh Secure Shell (SSH) yang terhubung langsung ke internet tanpa memerlukan otentikasi sama sekali.
Serangan yang terdeteksi aktif setidaknya sejak 2 September 2026 ini memungkinkan pelaku mendapatkan kendali administratif penuh atas router yang menjadi korban. Hingga saat ini, identitas penyerang maupun jumlah pasti perangkat yang terdampak belum diungkap secara resmi.
CERT Polska menyebut kombinasi dua celah keamanan yang digunakan dalam serangan ini sebagai MikroTrick. Meski demikian, baik peringatan CERT maupun pengungkapan kerentanan tidak secara eksplisit menjelaskan dua kerentanan mana yang membentuk rantai serangan tersebut atau bagaimana keduanya digabungkan untuk mengambil alih kendali administratif.
MikroTik telah merilis pembaruan keamanan untuk mengatasi masalah ini. Pengguna RouterOS versi 6.0.0 hingga di bawah 6.49.21 disarankan segera memperbarui ke versi 6.49.21. Sementara pengguna versi 7.0.0 hingga di bawah 7.23.4 diminta beralih ke versi 7.23.5 pada saluran jangka panjang. Untuk saluran stabil, pembaruan tersedia pada versi 7.24.2, sedangkan saluran pengembangan diperbaiki melalui versi 7.25beta3.
Perbaikan regresi pada versi 7.23.5 juga mengatasi masalah DHCP IPv6 yang muncul pada versi 7.23.4, sehingga pengguna disarankan langsung menggunakan versi terbaru tersebut.
Bagi pengguna yang belum sempat melakukan pembaruan, CERT Polska merekomendasikan langkah darurat dengan mematikan layanan yang terekspos ke internet atau membatasi akses hanya ke jaringan manajemen tepercaya. Layanan yang perlu mendapat perhatian khusus meliputi SSH, WWW/WWW-SSL, dan uji bandwidth. Selain itu, pengguna diimbau untuk tidak memulai koneksi Transport Layer Security (TLS) atau menggunakan klien SSH bawaan RouterOS dari perangkat yang belum diperbarui.
MikroTik memiliki fitur keamanan yang disebut status "Flagged" atau "Ditandai". Fitur ini akan menandai perangkat ketika pemeriksaan saat startup mendeteksi konfigurasi yang mencurigakan. RouterOS kemudian menonaktifkan entri tersebut dan membatasi fungsi tertentu. Setelah pembaruan dilakukan, pengguna disarankan memeriksa log dan menjalankan perintah /system/device-mode/print untuk memastikan status perangkat.
CERT Polska juga mengingatkan pengguna untuk mewaspadai tanda-tanda peretasan seperti munculnya akun operasi dengan hak istimewa yang tidak terduga serta log pembuatan akun yang berisi ssh:-2@. Jika indikasi ini ditemukan, pengguna harus segera mengambil langkah pemulihan.
Langkah pemulihan yang direkomendasikan meliputi menyimpan bukti dan log sebelum mereset perangkat, memisahkan router dari jaringan, serta memulihkan pengaturan pabrik dan membangun ulang konfigurasi dari sumber yang tepercaya. Pengguna juga diingatkan untuk tidak langsung memulihkan cadangan lengkap dari perangkat yang berpotensi terinfeksi, serta mengganti semua kata sandi, kunci, dan rahasia yang sedang digunakan.
Pertanyaan tentang status zero-day masih belum terjawab. Catatan rilis 7.25beta3 mencantumkan tanggal perubahan 2 September, sementara versi beta dan perbaikan awal lainnya diumumkan pada 3 September. Tanggal-tanggal tersebut tidak membuktikan apakah perbaikan sudah tersedia untuk umum sebelum serangan terjadi.
Hacker News telah menghubungi CERT Polska dan MikroTik untuk meminta komentar lebih lanjut. Sementara itu, pengguna router MikroTik di seluruh dunia diimbau untuk segera memeriksa perangkat mereka dan melakukan pembaruan keamanan sesegera mungkin.
#KeamananSiber #MikroTik #RouterOS #SeranganSSH #CERT #ZeroDay #Peretasan #JaringanKomputer #PembaruanKeamanan #MikroTrick